Windows-PC oder Mac auf Spyware und Hacking prüfen – direkt vor Ort
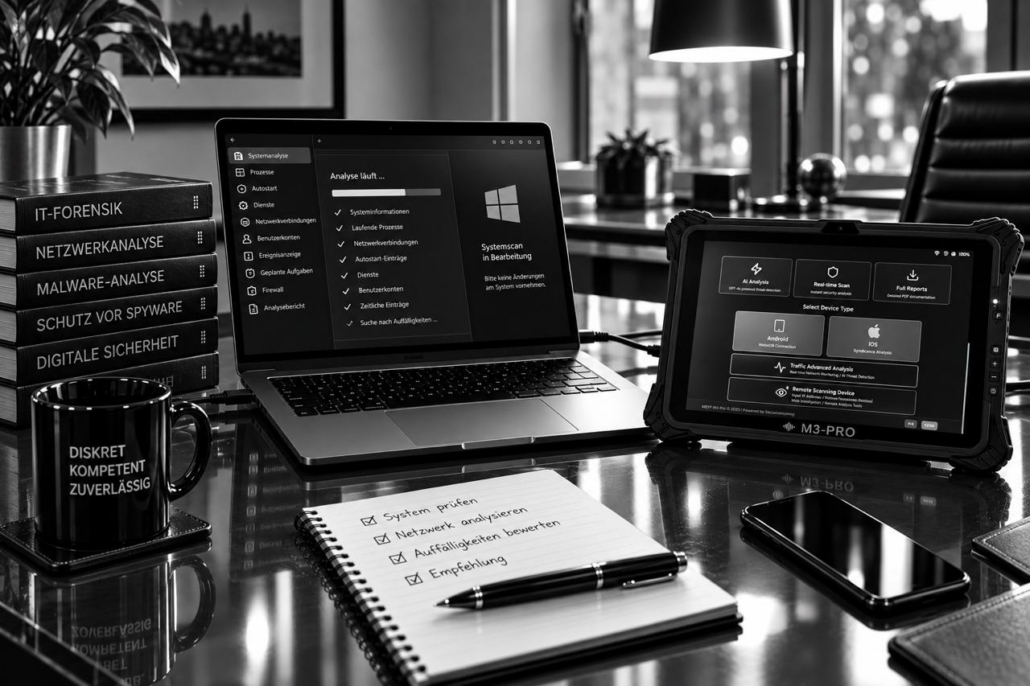
Neu und ab sofort verfügbar: Im Rahmen einer professionellen Lauschabwehr können wir jetzt zusätzlich Windows-PCs, Windows-Notebooks und Apple Macs direkt bei Ihnen vor Ort auf technisch erkennbare Hinweise auf Spyware, Malware, unbefugte Fernzugriffe und andere auffällige Systemaktivitäten überprüfen. Bestandteil des Checks ist auch die Analyse relevanter Netzwerkaktivitäten und Verbindungen des untersuchten Computers.
Die zusätzliche Vor-Ort-Prüfung kostet 595,00 Euro inklusive Mehrwertsteuer pro Gerät und ist ausschließlich in Verbindung mit einer beauftragten professionellen Lauschabwehr buchbar.
Was wird dabei gemacht? Vereinfacht gesagt prüfen wir, ob sich auf Ihrem Windows-PC oder Mac technische Auffälligkeiten erkennen lassen, die zu einem möglichen Fremdzugriff oder einer digitalen Überwachung passen könnten. Dazu betrachten wir unter anderem laufende Prozesse, relevante Programme, Fernzugriffsmöglichkeiten, Benutzerkonten, Autostarts sowie auffällige Netzwerkverbindungen.
Der Check dient der technischen Ersteinschätzung direkt vor Ort. Er soll insbesondere beantworten, ob konkrete Hinweise vorhanden sind, aufgrund derer anschließend eine wesentlich tiefergehende IT-forensische Untersuchung sinnvoll oder erforderlich ist.
Wichtig ist die klare Abgrenzung: Die Überprüfung für 595,00 Euro inklusive Mehrwertsteuer pro Gerät ist keine vollständige IT-forensische Tiefenanalyse. Soll beispielsweise rekonstruiert werden, wann ein möglicher Angriff stattgefunden hat, welche Daten betroffen waren oder ob sich ein Datenabfluss nachweisen lässt, ist eine gesonderte forensische Untersuchung erforderlich.
Warum wir bei einer Lauschabwehr auch den Computer berücksichtigen
Wer den Verdacht hat, überwacht oder abgehört zu werden, denkt zunächst häufig an eine versteckte Wanze, ein Mikrofon oder eine Kamera. Vertrauliche Informationen können jedoch auch über digitale Endgeräte oder Benutzerkonten zugänglich werden.
Auf einem Windows-PC oder Mac befinden sich häufig E-Mails, Dokumente, Fotos, Browserdaten, Messenger, Cloud-Zugänge, gespeicherte Anmeldungen und andere sensible Informationen. Notebooks verfügen zusätzlich regelmäßig über Mikrofon und Kamera und sind über WLAN oder LAN mit Netzwerken und dem Internet verbunden.
Bei einem ungeklärten Informationsabfluss kann es deshalb sinnvoll sein, unterschiedliche mögliche Informationswege zu betrachten.
Die klassische TSCM-Untersuchung und die Überprüfung eines Computers sind dabei nicht dasselbe. TSCM konzentriert sich auf die professionelle Untersuchung einer technischen Umgebung auf mögliche Überwachung. Der neue Computer-Check ergänzt diese Untersuchung um eine gezielte digitale Ersteinschätzung des verwendeten Windows-PCs oder Macs.
Wann kann der Windows- oder Mac-Check sinnvoll sein?
Eine zusätzliche Computerprüfung kann beispielsweise interessant sein, wenn vertrauliche Informationen wiederholt außerhalb des vorgesehenen Personenkreises bekannt werden und die Ursache dafür nicht nachvollziehbar ist.
Weitere mögliche Anlässe sind:
- eine unbekannte Fernwartungs- oder Remote-Software wurde entdeckt,
- auf dem Computer erscheinen Programme, die der Benutzer nicht bewusst installiert hat,
- unbekannte Benutzerkonten oder Administratorzugänge fallen auf,
- es bestehen ungewöhnliche oder nicht nachvollziehbare Netzwerkaktivitäten,
- eine andere Person kennt Inhalte aus privaten Dokumenten oder E-Mails,
- es besteht der Verdacht auf einen unbefugten Fernzugriff,
- nach einer Trennung oder einem Konflikt bestehen Zweifel an früher eingerichteten Zugriffsrechten,
- es gibt gleichzeitig Hinweise auf eine mögliche räumliche und digitale Überwachung.
Keiner dieser Punkte ist für sich genommen ein Beweis für einen Hackerangriff oder installierte Spyware. Die Untersuchung erfolgt deshalb ergebnisoffen und soll Vermutungen von technisch nachvollziehbaren Auffälligkeiten unterscheiden.
Besteht bereits ein konkreter Verdacht, finden Sie weitere Hinweise in unserer Wissensdatenbank unter Überwachungsverdacht – was sollte man tun?.
Was prüfen wir bei einem Windows-PC oder Mac konkret?
Für viele Kunden sind Begriffe wie Prozesse, Dienste, Autostarts oder Netzwerkverbindungen schwer einzuordnen. Deshalb erklären wir die wichtigsten Untersuchungsbereiche verständlich.
Es geht bei dem Quick Check nicht darum, möglichst viele vermeintlich verdächtige Einträge zu finden. Moderne Computer führen ständig zahlreiche legitime Programme und Hintergrundprozesse aus und kommunizieren mit vielen externen Diensten.
Die eigentliche Aufgabe besteht darin, normales Systemverhalten von untersuchungswürdigen Auffälligkeiten zu unterscheiden.
1. Aufnahme der konkreten Verdachtslage
Bevor wir den Windows-PC oder Mac technisch überprüfen, besprechen wir zunächst, was den Verdacht ausgelöst hat.
Dabei können beispielsweise folgende Fragen relevant sein: Welche Informationen sind möglicherweise nach außen gelangt? Wann wurden die ersten Auffälligkeiten festgestellt? Wer hatte Zugriff auf den Computer? Gab es technische Veränderungen? Wurde das Gerät von einem IT-Dienstleister eingerichtet oder gewartet?
Diese Informationen helfen uns, die technische Prüfung auf die tatsächliche Situation auszurichten.
Ein Beispiel: Wenn eine andere Person Inhalte eines nur lokal gespeicherten Dokuments kennt, entsteht eine andere technische Fragestellung als bei dem Verdacht, dass jemand den Computer aus der Ferne steuert.
2. Betriebssystem und technische Ausgangssituation prüfen
Anschließend verschaffen wir uns einen Überblick über das System.
Dabei betrachten wir beispielsweise die verwendete Windows- oder macOS-Umgebung, relevante installierte Software, Benutzerkonten und andere sicherheitsrelevante Systemeinstellungen.
Ein moderner Computer enthält zahlreiche Komponenten, die der Benutzer selbst niemals bewusst installiert oder eingerichtet hat. Deshalb ist ein unbekannter technischer Name nicht automatisch verdächtig.
Entscheidend ist, ob sich ein Programm, ein Dienst oder eine Einstellung nachvollziehbar dem Betriebssystem, einer bekannten Anwendung oder der normalen Nutzung des Computers zuordnen lässt.
3. Laufende Programme und Prozesse untersuchen
Während ein Computer eingeschaltet ist, laufen zahlreiche sogenannte Prozesse.
Ein Prozess ist vereinfacht gesagt ein gerade ausgeführtes Programm oder ein Teil davon. Viele Prozesse laufen unsichtbar im Hintergrund.
Bei der Überprüfung betrachten wir relevante laufende Prozesse und Dienste und prüfen, ob sich daraus Auffälligkeiten ergeben.
Dabei kann beispielsweise interessant sein, ob ein Prozess zu einer bekannten Anwendung gehört, woher er stammt und ob sein Verhalten zur normalen Nutzung des Computers passt.
Ein unbekannter Prozessname allein beweist jedoch nichts. Windows und macOS verwenden zahlreiche Systemkomponenten mit technischen Bezeichnungen, die den meisten Benutzern nicht bekannt sind.
4. Fernzugriffs- und Remote-Software kontrollieren
Ein wichtiger Untersuchungsbereich betrifft Programme und Funktionen, mit denen ein Computer aus der Ferne gesteuert werden kann.
Solche Lösungen sind grundsätzlich legitim. Unternehmen verwenden Fernwartungssoftware beispielsweise für IT-Support, Administration oder Homeoffice.
Sicherheitsrelevant kann eine solche Zugriffsmöglichkeit werden, wenn sie ohne Wissen des berechtigten Benutzers eingerichtet wurde oder nicht nachvollziehbar ist.
Wir betrachten deshalb relevante Fernzugriffs- und Remote-Komponenten und prüfen, ob deren Vorhandensein zur bekannten Nutzung des Computers passt.
Findet sich beispielsweise eine Fernzugriffslösung, die der Eigentümer nicht kennt und nach eigener Aussage nie eingerichtet hat, ist das ein technischer Anhaltspunkt, der näher bewertet werden sollte.
Damit ist allerdings noch nicht bewiesen, dass tatsächlich ein unbefugter Zugriff stattgefunden hat. Für diese Frage können weitere digitale Spuren erforderlich sein.
5. Benutzerkonten und Zugriffsrechte betrachten
Auf einem Windows-PC oder Mac können mehrere Benutzerkonten eingerichtet sein. Einige Konten besitzen administrative Rechte und können dadurch weitreichende Veränderungen am System vornehmen.
Bei entsprechender Verdachtslage betrachten wir deshalb relevante Benutzer- und Berechtigungsstrukturen.
Ein unbekanntes Administratorkonto kann auffällig sein, muss aber nicht unberechtigt sein. Es könnte beispielsweise von einem IT-Dienstleister eingerichtet worden sein.
Kann die Herkunft eines solchen Kontos nicht nachvollzogen werden, kann daraus weiterer Untersuchungsbedarf entstehen.
6. Autostarts und dauerhafte Hintergrundaktivitäten überprüfen
Viele Programme starten automatisch, wenn Windows oder macOS hochgefahren wird.
Bei Cloud-Diensten, Sicherheitssoftware, Druckertreibern oder Kommunikationsprogrammen ist das vollkommen normal.
Auch unerwünschte Software kann jedoch versuchen, nach jedem Neustart automatisch wieder aktiv zu werden.
Technisch werden Mechanismen, durch die Software dauerhaft auf einem System aktiv bleiben kann, häufig unter dem Begriff Persistenz zusammengefasst.
Für unsere Kunden lässt sich dieser Untersuchungsbereich einfacher ausdrücken: Wir betrachten, welche relevanten Programme automatisch aktiv werden und ob sich dieses Verhalten nachvollziehbar erklären lässt.
7. Netzwerkaktivitäten des Computers analysieren
Die Betrachtung relevanter Netzwerkaktivitäten ist ein wesentlicher Bestandteil des neuen Vor-Ort-Checks.
Ein Windows-PC oder Mac kommuniziert ständig mit anderen Systemen. Das Betriebssystem sucht nach Updates, Browser laden Inhalte, E-Mail-Programme rufen Nachrichten ab, Cloud-Dienste synchronisieren Dateien und Sicherheitssoftware kommuniziert mit den Servern des jeweiligen Anbieters.
Netzwerkverkehr ist deshalb zunächst vollkommen normal.
Bei der technischen Betrachtung können insbesondere folgende Fragen relevant sein:
- Welcher Prozess baut eine Verbindung auf?
- Welche Anwendung steht hinter der Verbindung?
- Wohin kommuniziert das System?
- Lässt sich die Verbindung einem bekannten Dienst zuordnen?
- Passt die Kommunikation zur erwarteten Nutzung des Computers?
- Gibt es technisch auffällige oder zunächst nicht nachvollziehbare Verbindungen?
Eine unbekannte IP-Adresse bedeutet nicht automatisch Hacking
Dieser Punkt ist besonders wichtig, weil Netzwerkdaten schnell falsch interpretiert werden können.
Eine dem Benutzer unbekannte IP-Adresse ist zunächst nur eine technische Gegenstelle. Daraus lässt sich allein nicht ableiten, dass ein Angreifer mit dem Computer verbunden ist.
Browser, Cloud-Anwendungen und andere Programme können innerhalb kurzer Zeit mit zahlreichen Servern kommunizieren. Große Anbieter verwenden zudem weltweit verteilte Infrastrukturen.
Deshalb betrachten wir nicht nur die Zieladresse, sondern auch den Zusammenhang: Welcher Prozess kommuniziert, zu welchem Zeitpunkt geschieht dies und lässt sich die Kommunikation technisch erklären?
Das Prinzip ähnelt der professionellen Lauschabwehr. Auch ein unbekanntes Funksignal ist zunächst ein Messwert und noch keine Abhörwanze. Erst die Analyse und Zuordnung ermöglichen eine belastbare Bewertung.
Wie technische Auffälligkeiten bei einer Raumprüfung eingeordnet werden, erklären wir ausführlich unter Wie läuft eine professionelle Lauschabwehrprüfung ab?.
8. Hinweise auf Spyware und Malware zusammenführen
Spyware lässt sich nicht auf einen einzelnen Programmnamen oder ein bestimmtes Symptom reduzieren.
Je nach technischer Ausgestaltung kann unerwünschte Software unterschiedliche Funktionen besitzen und unterschiedliche Spuren hinterlassen.
Deshalb betrachten wir bei der Ersteinschätzung nicht nur einen einzelnen Bereich. Relevant ist vielmehr das Gesamtbild aus verschiedenen technischen Informationen.
Dazu können beispielsweise gehören:
- installierte Programme,
- laufende Prozesse und Dienste,
- Fernzugriffsmöglichkeiten,
- Benutzerkonten und Berechtigungen,
- Autostart- und Persistenzmechanismen,
- relevante Systemeinstellungen,
- auffällige Netzwerkaktivitäten.
Ein einzelner auffälliger Punkt kann eine harmlose Erklärung besitzen. Mehrere zusammenhängende technische Auffälligkeiten können dagegen eine weitergehende Untersuchung erforderlich machen.
Was kann der Quick Check tatsächlich feststellen?
Das Ziel der Untersuchung lässt sich in einem Satz zusammenfassen:
Der Vor-Ort-Check sucht auf einem Windows-PC oder Mac nach unmittelbar erkennbaren technischen Hinweisen, die auf Spyware, Malware, unbefugte Fernzugriffe oder andere sicherheitsrelevante Auffälligkeiten hindeuten und eine weitergehende Untersuchung begründen können.
Damit entsteht eine erste technische Entscheidungsgrundlage.
Werden konkrete Auffälligkeiten festgestellt, kann anschließend gezielt festgelegt werden, welche Bereiche in einer IT-forensischen Tiefenanalyse untersucht werden sollen.
Was der Vor-Ort-Check nicht leisten soll
Der Computer-Check für 595,00 Euro inklusive Mehrwertsteuer pro Gerät ist bewusst keine vollständige forensische Rekonstruktion.
Eine IT-forensische Tiefenanalyse kann beispielsweise erforderlich sein, wenn folgende Fragen beantwortet werden sollen:
- Wann wurde eine bestimmte Software installiert?
- Wann könnte ein unbefugter Zugriff stattgefunden haben?
- Welche Benutzeraktivitäten lassen sich zeitlich rekonstruieren?
- Welche Dateien wurden geöffnet, verändert oder gelöscht?
- Existieren tieferliegende oder gelöschte digitale Spuren?
- Gab es tatsächliche externe Zugriffe?
- Gibt es Hinweise auf einen möglichen Datenabfluss?
- Welche Benutzerkonten oder Anwendungen waren beteiligt?
- Lassen sich verschiedene digitale Ereignisse zeitlich miteinander verbinden?
- Sollen technische Feststellungen nachvollziehbar dokumentiert oder gutachterlich bewertet werden?
Für solche Fragestellungen kann eine forensische Sicherung des Datenträgers beziehungsweise des relevanten Datenbestands erforderlich sein.
Quick Check und IT-Forensik – ein einfaches Beispiel
Der Unterschied lässt sich anhand eines Beispiels gut erklären.
Bei der Vor-Ort-Prüfung wird auf einem Windows-PC eine Fernzugriffssoftware festgestellt, die dem Eigentümer des Computers nicht bekannt ist.
Der Quick Check hat damit zunächst einen konkreten technischen Anhaltspunkt geliefert.
Jetzt entstehen jedoch neue Fragen: Wann wurde die Software installiert? Unter welchem Benutzerkonto? Wurde sie tatsächlich verwendet? Gibt es gespeicherte Verbindungsdaten? Welche Systeme wurden kontaktiert? Existieren weitere dazugehörige Artefakte?
Die Beantwortung dieser Fragen ist Aufgabe einer tiefergehenden IT-forensischen Untersuchung und nicht Bestandteil des 595-Euro-Checks.
Wann Cellebrite Inspector, X-Ways Forensics oder Belkasoft X zum Einsatz kommen können
Ergeben sich beim Quick Check konkrete Auffälligkeiten oder besteht bereits eine detaillierte forensische Fragestellung, können professionelle Analysewerkzeuge eingesetzt werden.
Abhängig von Gerät, Betriebssystem, Datenträger, Datenbestand und Untersuchungsziel arbeiten wir unter anderem mit Cellebrite Inspector, X-Ways Forensics und Belkasoft X.
Diese Werkzeuge ermöglichen wesentlich tiefere Untersuchungen von Datenträgern, Dateisystemen und digitalen Artefakten als ein unmittelbar vor Ort durchgeführter Quick Check.
Welche Software tatsächlich eingesetzt wird, richtet sich nach der jeweiligen Datenquelle und Fragestellung. Nicht jedes Werkzeug ist für jedes System und jede Untersuchung gleichermaßen geeignet.
Was bedeutet es, wenn beim Quick Check nichts Auffälliges gefunden wird?
Ein unauffälliges Ergebnis bedeutet zunächst, dass innerhalb des vereinbarten Untersuchungsumfangs keine entsprechenden unmittelbar erkennbaren technischen Hinweise festgestellt wurden.
Es bedeutet nicht, dass damit jede theoretisch denkbare oder in der Vergangenheit vorhandene Kompromittierung ausgeschlossen werden kann.
Digitale Spuren können verändert oder gelöscht worden sein. Bestimmte Angriffsmethoden können eine wesentlich tiefere Analyse erfordern. Andere Fragestellungen lassen sich nur anhand einer forensischen Sicherung und detaillierten Auswertung beantworten.
Eine pauschale Aussage wie „Dieser Computer ist zu 100 Prozent sauber“ wäre nach einem Quick Check deshalb fachlich nicht seriös.
Was passiert bei einem auffälligen Befund?
Werden relevante Auffälligkeiten festgestellt, wird zunächst bewertet, welche Bedeutung diese technisch haben.
Nicht jeder auffällige Befund führt automatisch zu einer vollständigen Computerforensik.
Je nach Feststellung kann der weitere Untersuchungsumfang gezielt eingegrenzt werden. Gerade darin liegt ein Vorteil der vorgeschalteten technischen Ersteinschätzung: Eine mögliche Tiefenanalyse kann anschließend anhand konkreter Befunde und Fragestellungen geplant werden.
Warum verdächtige Software nicht sofort gelöscht werden sollte
Wer auf seinem Computer etwas Verdächtiges entdeckt, möchte es verständlicherweise möglichst schnell entfernen.
Wenn eine spätere forensische Untersuchung oder Beweissicherung relevant sein könnte, kann das jedoch problematisch sein.
Das Löschen einer Anwendung, eine Neuinstallation des Betriebssystems oder das Zurücksetzen des Computers kann digitale Spuren verändern oder vollständig beseitigen.
Deshalb sollte zunächst geklärt werden, ob eine forensische Sicherung erforderlich ist, bevor möglicherweise relevante Daten verändert werden.
Auch unsere Wissensdatenbank empfiehlt bei einem konkreten Überwachungsverdacht, die technische Ausgangssituation möglichst nicht unnötig zu verändern.
Smartphones und Tablets werden bei der Lauschabwehr weiterhin kostenlos mitgeprüft
Die neue kostenpflichtige Zusatzleistung für Windows-PCs und Macs ändert nichts an unserer bisherigen Vorgehensweise bei mobilen Endgeräten.
Smartphones und Tablets des Auftraggebers werden bei einer beauftragten Lauschabwehr weiterhin ohne zusätzliche Kosten einem technischen Quick Check unterzogen.
Dabei betrachten wir im vereinbarten Umfang relevante technische Auffälligkeiten, Einstellungen und mögliche Hinweise auf eine Kompromittierung.
Auch hier gilt jedoch eine klare fachliche Grenze: Der kostenlose Smartphone- und Tablet-Quick-Check ersetzt keine vollständige Mobile-forensische Tiefenanalyse.
Er kann aber bereits deutliche technische Anhaltspunkte liefern, anhand derer entschieden werden kann, ob das betreffende Endgerät anschließend umfangreicher forensisch untersucht werden sollte.
Weitere Informationen dazu finden Sie auf unserer Leistungsseite Handy überwacht? Smartphone und Notebook professionell überprüfen lassen.
Warum ein Überwachungsverdacht nicht auf eine einzige Ursache reduziert werden sollte
Gerade bei privaten Verdachtsfällen besteht häufig die Erwartung, dass entweder eine Abhörwanze oder eine bestimmte Spyware gefunden werden müsse.
In der Praxis können Informationen jedoch über unterschiedliche Wege zugänglich werden.
Neben physischer Überwachungstechnik und Schadsoftware können beispielsweise Benutzerkonten, Cloud-Zugänge, Standortfreigaben, gekoppelte Geräte, Fernwartungslösungen oder gemeinsam bekannte Zugangsdaten relevant sein.
Deshalb sollte eine professionelle Untersuchung nicht von Anfang an auf eine einzige vermutete Ursache festgelegt werden.
Raum, Smartphone und Computer als unterschiedliche Informationswege
Ein Beispiel verdeutlicht das:
Ein Kunde stellt fest, dass vertrauliche Informationen wiederholt einer anderen Person bekannt werden. Ein Teil dieser Informationen wurde ausschließlich in der Wohnung besprochen. Andere Informationen wurden per E-Mail verschickt. Weitere Inhalte befanden sich nur auf einem Notebook.
In dieser Situation wäre es fachlich zu eng, ausschließlich nach einer klassischen Funkwanze zu suchen.
Die Ursache könnte in der räumlichen Umgebung liegen. Ebenso könnten ein Smartphone, ein Benutzerkonto oder der verwendete Computer relevant sein.
Die Wissensdatenbank zum Thema Lauschabwehr, Abhörschutz und TSCM behandelt deshalb neben klassischen Abhörmethoden auch moderne digitale Informationswege und technische Überwachungsszenarien.
Drei unterschiedliche Untersuchungsstufen verständlich erklärt
Bei einer komplexeren Verdachtslage lassen sich die Untersuchungsbereiche vereinfacht in drei Ebenen unterscheiden.
Professionelle Lauschabwehr / TSCM: Hier werden Räume, Fahrzeuge und die relevante technische Umgebung mit geeigneten technischen und physischen Verfahren auf mögliche Überwachungswege untersucht.
Quick Check von Endgeräten: Smartphones und Tablets werden bei einer beauftragten Lauschabwehr kostenlos mitgeprüft. Windows-PCs, Windows-Notebooks und Apple Macs können für 595,00 Euro inklusive Mehrwertsteuer pro Gerät zusätzlich untersucht werden. Ziel ist eine technische Ersteinschätzung auf unmittelbar erkennbare Auffälligkeiten.
IT- oder Mobile-Forensik: Hier erfolgt eine wesentlich tiefergehende Sicherung und Analyse digitaler Spuren anhand konkreter Fragestellungen. Sie kann erforderlich werden, wenn Auffälligkeiten gefunden wurden oder ein Sachverhalt detailliert rekonstruiert werden soll.
Diese Trennung verhindert, dass eine schnelle technische Ersteinschätzung mit einer vollständigen forensischen Untersuchung verwechselt wird.
Was kostet die Prüfung eines Windows-PCs oder Macs?
Die zusätzliche Vor-Ort-Prüfung kostet 595,00 Euro inklusive Mehrwertsteuer pro Gerät.
Der Preis gilt jeweils für die Prüfung eines Windows-PCs, Windows-Notebooks oder Apple Macs im Rahmen einer beauftragten professionellen Lauschabwehr.
Die Leistung ist zu diesem Preis ausschließlich als Zusatzleistung zur Lauschabwehr verfügbar. Eine vollständige IT-forensische Untersuchung oder forensische Datenträgersicherung ist darin nicht enthalten.
Smartphones und Tablets des Auftraggebers werden bei der beauftragten Lauschabwehr weiterhin ohne zusätzliche Kosten im Rahmen des beschriebenen Quick Checks mitgeprüft.
Für wen ist die neue Windows- und Mac-Prüfung geeignet?
Die Zusatzleistung richtet sich sowohl an Privatpersonen als auch an Unternehmen, Selbstständige, Geschäftsführer, Kanzleien und andere Auftraggeber, bei denen neben einem räumlichen Überwachungsverdacht auch digitale Informationswege berücksichtigt werden sollen.
Typische Fragen sind beispielsweise:
- Ist auf meinem Windows-PC möglicherweise Spyware installiert?
- Hat jemand unbefugt Fernzugriff auf meinen Computer?
- Ist auf meinem Mac unbekannte Remote-Software eingerichtet?
- Warum bestehen auffällige Netzwerkverbindungen?
- Gibt es Benutzerkonten, die ich nicht kenne?
- Laufen unbekannte Programme im Hintergrund?
- Könnten vertrauliche Informationen über meinen Computer abfließen?
- Gibt es konkrete Anhaltspunkte für eine anschließende IT-forensische Tiefenanalyse?
Häufige Fragen zur Windows- und Mac-Prüfung
Kann festgestellt werden, ob mein PC gehackt wurde?
Der Quick Check kann technisch erkennbare Hinweise auf verdächtige Software, unbefugte Fernzugriffsmöglichkeiten, ungewöhnliche Systemkonfigurationen und auffällige Netzwerkaktivitäten liefern. Ob ein konkreter Angriff tatsächlich stattgefunden hat und vollständig rekonstruiert werden kann, hängt von den vorhandenen digitalen Spuren ab und kann eine forensische Tiefenanalyse erfordern.
Kann auch ein Apple Mac auf Spyware geprüft werden?
Ja. Die zusätzliche Vor-Ort-Prüfung ist sowohl für Windows-PCs und Windows-Notebooks als auch für Apple Macs verfügbar. Die konkreten Untersuchungsmöglichkeiten hängen vom Gerät, Betriebssystem, der Konfiguration und den vorhandenen Zugriffsmöglichkeiten ab.
Wird bei der Prüfung auch der Netzwerkverkehr betrachtet?
Ja. Relevante Netzwerkaktivitäten und Verbindungen des untersuchten Computers werden in die technische Bewertung einbezogen. Dies ist jedoch von einer vollständigen forensischen Analyse eines gesamten Unternehmens- oder Heimnetzwerks zu unterscheiden.
Ist eine unbekannte IP-Adresse ein Hinweis auf einen Hacker?
Nicht automatisch. Computer kommunizieren ständig mit zahlreichen externen Systemen. Entscheidend ist, welcher Prozess die Verbindung verursacht, welchem Dienst sie zugeordnet werden kann und ob sich das Kommunikationsverhalten technisch nachvollziehen lässt.
Kann der Quick Check sicher ausschließen, dass Spyware vorhanden ist?
Nein. Der Quick Check dient der technischen Ersteinschätzung und kann unmittelbar erkennbare Auffälligkeiten feststellen. Er kann jedoch nicht garantieren, jede technisch denkbare oder früher vorhandene Kompromittierung zu erkennen. Für bestimmte Fragestellungen ist eine forensische Tiefenanalyse erforderlich.
Was geschieht, wenn etwas Verdächtiges gefunden wird?
Der technische Befund wird zunächst eingeordnet. Anschließend kann anhand der festgestellten Auffälligkeiten entschieden werden, ob eine weitergehende IT-forensische Untersuchung erforderlich ist und welche konkreten Fragestellungen dabei beantwortet werden sollen.
Warum entfernen Sie verdächtige Software nicht sofort?
Eine sofortige Entfernung kann digitale Spuren verändern oder beseitigen. Wenn eine spätere Rekonstruktion, Beweissicherung oder gutachterliche Untersuchung relevant sein könnte, sollte zunächst geprüft werden, ob eine forensische Sicherung erforderlich ist.
Werden Smartphones und Tablets weiterhin kostenlos geprüft?
Ja. Smartphones und Tablets des Auftraggebers werden im Rahmen einer beauftragten Lauschabwehr weiterhin ohne zusätzliche Kosten einem technischen Quick Check unterzogen. Auch diese Untersuchung ersetzt keine vollständige Mobile-forensische Tiefenanalyse.
Was kostet die Prüfung eines Windows-PCs oder Macs?
Die zusätzliche Vor-Ort-Prüfung kostet 595,00 Euro inklusive Mehrwertsteuer pro Gerät.
Kann ich den Computer-Check ohne Lauschabwehr buchen?
Nein. Die Vor-Ort-Prüfung für 595,00 Euro inklusive Mehrwertsteuer pro Gerät ist ausschließlich als Zusatzleistung in Verbindung mit einer beauftragten professionellen Lauschabwehr verfügbar.
Windows-PC oder Mac direkt beim Lauschabwehreinsatz überprüfen lassen
Die zusätzliche Windows- und Mac-Prüfung ist ab sofort verfügbar.
Wenn neben dem Verdacht auf eine technische Überwachung Ihrer Wohnung, Ihres Hauses oder Ihrer Geschäftsräume auch Zweifel an der Sicherheit Ihres Computers bestehen, kann der Windows-PC, das Windows-Notebook oder der Apple Mac direkt beim Lauschabwehreinsatz zusätzlich untersucht werden.
Wir betrachten dabei technisch erkennbare Hinweise auf Spyware, Malware, unbefugte Fernzugriffe, auffällige Systemaktivitäten und relevante Netzwerkverbindungen.
Die zusätzliche Vor-Ort-Prüfung kostet 595,00 Euro inklusive Mehrwertsteuer pro Gerät und ist ausschließlich in Verbindung mit einer beauftragten professionellen Lauschabwehr buchbar.
Smartphones und Tablets werden weiterhin ohne zusätzliche Kosten im Rahmen unseres technischen Quick Checks mitgeprüft.
Werden auf einem Computer, Smartphone oder Tablet konkrete Auffälligkeiten festgestellt, kann anschließend gezielt entschieden werden, ob eine weitergehende IT- oder Mobile-forensische Tiefenanalyse erforderlich ist. Abhängig von Gerät, Datenquelle und Fragestellung können dabei professionelle Forensiklösungen wie Cellebrite Inspector, X-Ways Forensics oder Belkasoft X eingesetzt werden.